
WooCommerce安全设置清单:支付、账号和后台权限
WooCommerce安全设置清单:支付、账号和后台权限 不是一个单纯的后台按钮问题,而是独立站运营里非常具体的一段业务流程。对 正在搭建或运营独立站的 WordPress ...
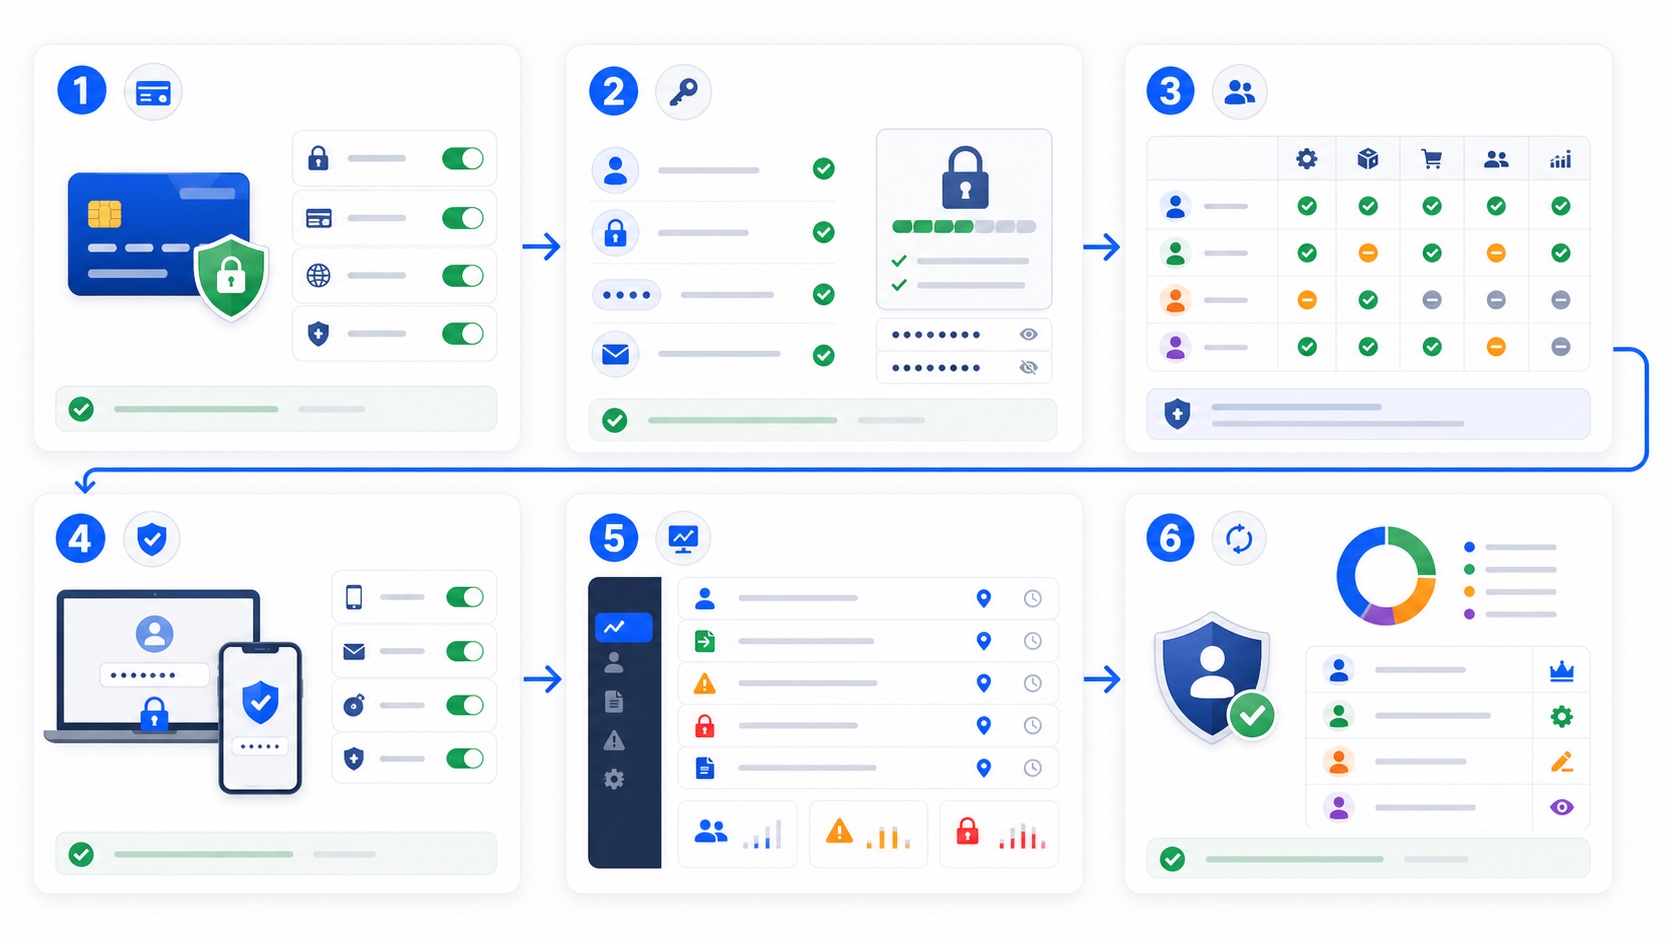
WooCommerce 店铺的安全加固,重点落在支付链路、账号注册登录和后台角色权限三块。截至 2026 年 11 月,请先把核心插件更新到 11.2.2 及以后版本,全站启用 HTTPS,支付只用托管字段或跳转式网关,员工只给「商店经理」而非管理员,并为管理员开启双因素认证。按下面清单逐项做完,可明显降低盗刷、撞库和后台被接管的风险。
支付安全:HTTPS、托管网关与下载目录
WooCommerce 核心本身不处理、也不存储完整卡号或 CVV;订单里通常只保留支付令牌和卡号后四位。真正的卡数据应走 Stripe、WooPayments、PayPal 等带托管字段、iframe 或跳转的网关,这样商店多半落在 PCI DSS 的较小范围(常见为 SAQ A),合规责任仍在店主。需要核对官方说明时可查阅 WooCommerce 与 PCI DSS 说明。
- 全站 HTTPS:把 WordPress 地址和站点地址都改成 https://。若个别结账页仍可能走 HTTP,再到 WooCommerce → 设置 → 高级 检查强制安全结账相关选项。只给首页装证书、结账页仍是 HTTP,浏览器会提示不安全,网关也常会拒单。
- 网关侧开启 3DS2 / SCA:在 Stripe、WooPayments、PayPal Commerce 等设置里启用 3D Secure(或仅对高风险交易要求)。欧盟等地的强客户认证要求更严,默认支持 SCA 的网关更省事。
- 不要在本机存原始卡号:第三方网关插件里若有「存储支付信息」一类选项,保持关闭。向顾客说明「卡信息只经 PCI 认证服务商处理、不进你的服务器」,有助于结账信任度。
- 数字下载产品:到 WooCommerce → 设置 → 产品 → Approved Download Directories,启用并点击开始强制规则,只允许从批准目录或 URL 提供文件,避免未授权读服务器路径。可在 状态 → 工具 里同步批准目录。
近期 11.2 系列还加固了 Store API、管理端点与支付数据解码等,建议对照 WooCommerce 11.2.2 发布说明 完成更新与数据库升级。服务器防火墙、HTTPS 与运行环境若不稳定,可结合本站的 网站加速与服务器调试说明 一并排查。
账号与隐私:注册、留存和登录限制
路径固定在 WooCommerce → 设置 → 账户与隐私。这里管的是顾客侧账号,和 WordPress 后台用户体系相关但不完全等同。
- 结账:按业务决定是否允许访客结账;订阅类商品通常仍需要账号。可开启结账过程中登录。
- 创建账号:可勾选结账时创建、售后创建或「我的账户」页注册;优先用「发送设置密码链接」和自动生成用户名,减少用户自填用户名暴露邮箱的风险。
- 隐私与留存:指定隐私政策页面,并在注册/结账处展示提示。按天/周/月/年设置未活跃账号、待处理/失败/取消/退款/已完成订单等数据的保留期;留空表示无限保留。到期后失败类订单进回收站,已完成/退款订单可匿名化,符合 GDPR 等常见合规思路。
- 按角色限制登录(若界面有 Customer Accounts / Role-Based Access):只允许需要登录的角色进入顾客账户区,降低无关角色被撞库后的影响面。
核心没有内置结账/注册验证码。注册页建议用可靠的 reCAPTCHA 类扩展或主机/防火墙规则挡住批量注册。管理员务必开启双因素认证(2FA),并保存备用恢复码;顾客侧强密码可用密码策略类插件或主机策略补强(最小长度、大小写与数字符号组合等),不要只靠默认提示。
个人数据导出与擦除在 工具 → 导出/擦除个人数据;WooCommerce 会附带订单、下载权限等客户相关项。更多分步说明可在本站 WordPress / WooCommerce 技术知识库 按主题查阅。
后台权限:角色最小化与登录加固
最大隐患往往是把「管理员」随手发给运营或外包。WooCommerce 会扩展管理员能力(如 manage_woocommerce),并自带 商店经理(Shop Manager) 与 客户(Customer) 等角色。
| 角色 | 典型能力 | 建议用途 |
|---|---|---|
| 管理员 | 插件/主题、文件与全部设置 | 仅站长本人,数量越少越好 |
| 商店经理 | 订单、产品、优惠券及 WooCommerce 设置 | 日常运营,不必给完整管理员 |
| 客户 | 查看自己的订单与账户 | 前台注册买家 |
| 订阅者等 | 读内容、改自己资料 | 非购物业务账号 |
- 运营给商店经理;需要更低权限时再考虑专用角色插件,而不是共用管理员。
- 用安全插件或服务器规则限制登录失败次数,有固定办公 IP 时可做后台 IP 白名单;出差或 VPN 会导致 IP 变化,需提前备好多组地址或改用其他加固方式。
- 可用 WPS Hide Login 一类插件把 /wp-admin、/wp-login.php 改成自定路径;改完旧地址会 404,务必记牢新地址并测一遍订单与关键插件。
- 每月检查用户列表:离职、外包到期立即停用或降权;未活跃的 Customer/Subscriber 可配合隐私留存策略清理。
安全插件不能代替更新。主题、WooCommerce、支付与会员扩展要定期升级;11.2 系列已包含多处 API 与邮件相关加固,拖着不更新等于把已知洞留在线。
上线前安全检查清单
下面几项能覆盖多数独立站常见盲区,做完再放量投流更稳妥:
- 核心与扩展已更新到当前稳定版(含 11.2.2 及数据库更新),并在测试订单上验证结账
- 全站 HTTPS,结账、我的账户无混合内容警告
- 支付网关启用 3DS/SCA,未在服务器保存原始卡数据
- 数字商品已启用 Approved Download Directories
- 账户与隐私:注册方式、密码链接、数据留存期已按业务设好
- 管理员已开 2FA;员工仅为商店经理或更低角色
- 登录失败限制已开;必要时已改登录路径或加 IP 策略
- 定期备份数据库与 wp-content(含上传与必须的自定义代码)
- PHP 版本与站点健康信息已检查(官方路线图要求逐步迈向更新 PHP;以站点健康与主机环境为准)
常见误区:以为装了安全插件就万事大吉;只防前台不管后台;员工离职不收权限。后台一旦失守,支付页被注入的危害远大于普通刷单。
常见问题
流量很小也会被攻击吗?
会。自动化脚本会批量扫 WordPress / WooCommerce 站点,不挑流量。配置松的小店更容易被当成跳板或卡测试目标。
改登录地址后插件还能用吗?
多数可以。隐藏登录页只改入口路径,不改核心能力。个别深度写死 wp-admin 路径的工具可能要额外配置,改完后务必测后台、结账和网关回调。
开启 3D Secure 后失败变多怎么办?
先看网关后台的失败原因。部分发卡行或测试卡不支持 3DS。可改为仅高风险或大额订单触发,并与网关客服确认支持的卡组与地区策略。
商店经理能改哪些东西?会不会比管理员安全?
商店经理可管理商店业务与大量 WooCommerce 设置,但不能等价于「不能破坏站点」。它仍强于随意发放的管理员;文件级、插件安装级权限应继续留在管理员账号。
支付最小化、账号可追溯、后台权限收紧,这三件事要一起做,而不是只装一个安全插件。建议你今天先完成两步:把 WooCommerce 升到含安全修复的当前稳定版并为管理员打开 2FA,再花半小时把员工角色和账户与隐私留存期核对一遍;需要系统化排查服务器与动态结账页时,可从 知识库 与 性能与环境说明 对照执行。